Grindr : 28 millions de comptes allégués, 26 millions de livres bien réels
Une fuite de 28 millions de comptes est alléguée, sans confirmation vérifiable à ce stade. Un autre dossier est établi : Grindr annonce un accord britannique de 26 millions de livres sur ses pratiques de données d’avant 2020.
Dans le premier chiffre, il y a vingt-huit millions de comptes qui auraient été volés. Dans le second, vingt-six millions de livres que Grindr s’est engagé à payer. L’un relève d’une revendication non confirmée. L’autre figure dans un document déposé auprès du régulateur boursier américain. Les confondre ferait une belle alerte et un mauvais article.
Au 6 septembre 2026, nous n’avons pas trouvé de confirmation primaire vérifiable de la fuite de vingt-huit millions de comptes évoquée dans l’alerte qui nous a été transmise. Nous n’avons consulté ni reproduit aucun échantillon de données personnelles. Le volume, l’authenticité du fichier, son origine et la réalité d’une intrusion restent donc non établis. Cette limite posée, il existe un dossier public assez substantiel pour ne pas avoir besoin de remplir les blancs.
Le document que la société a signé
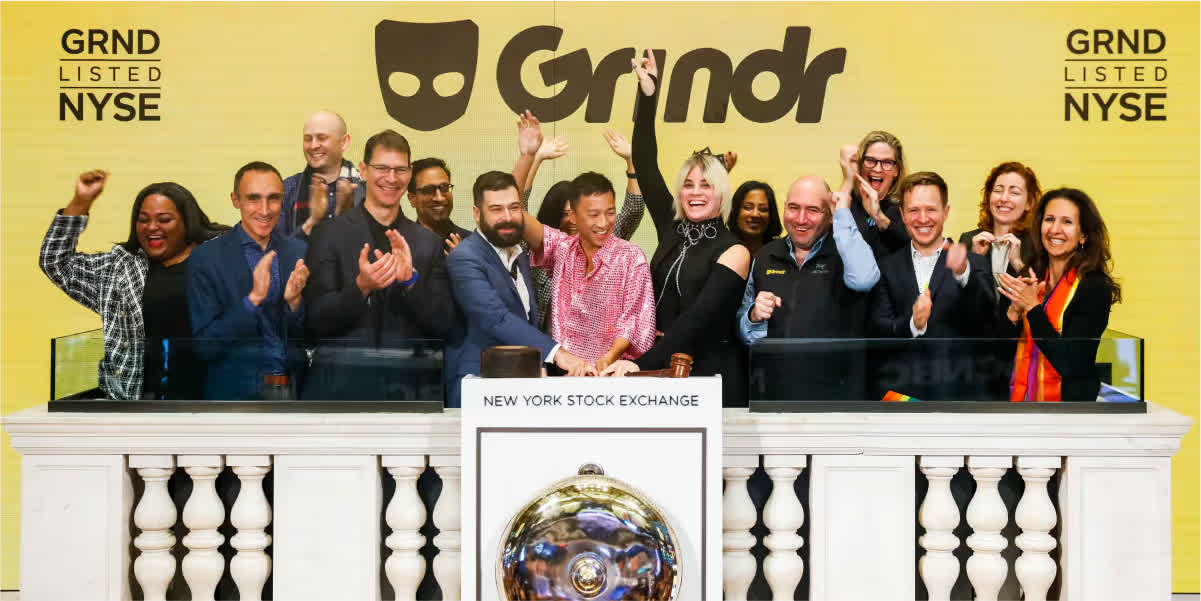
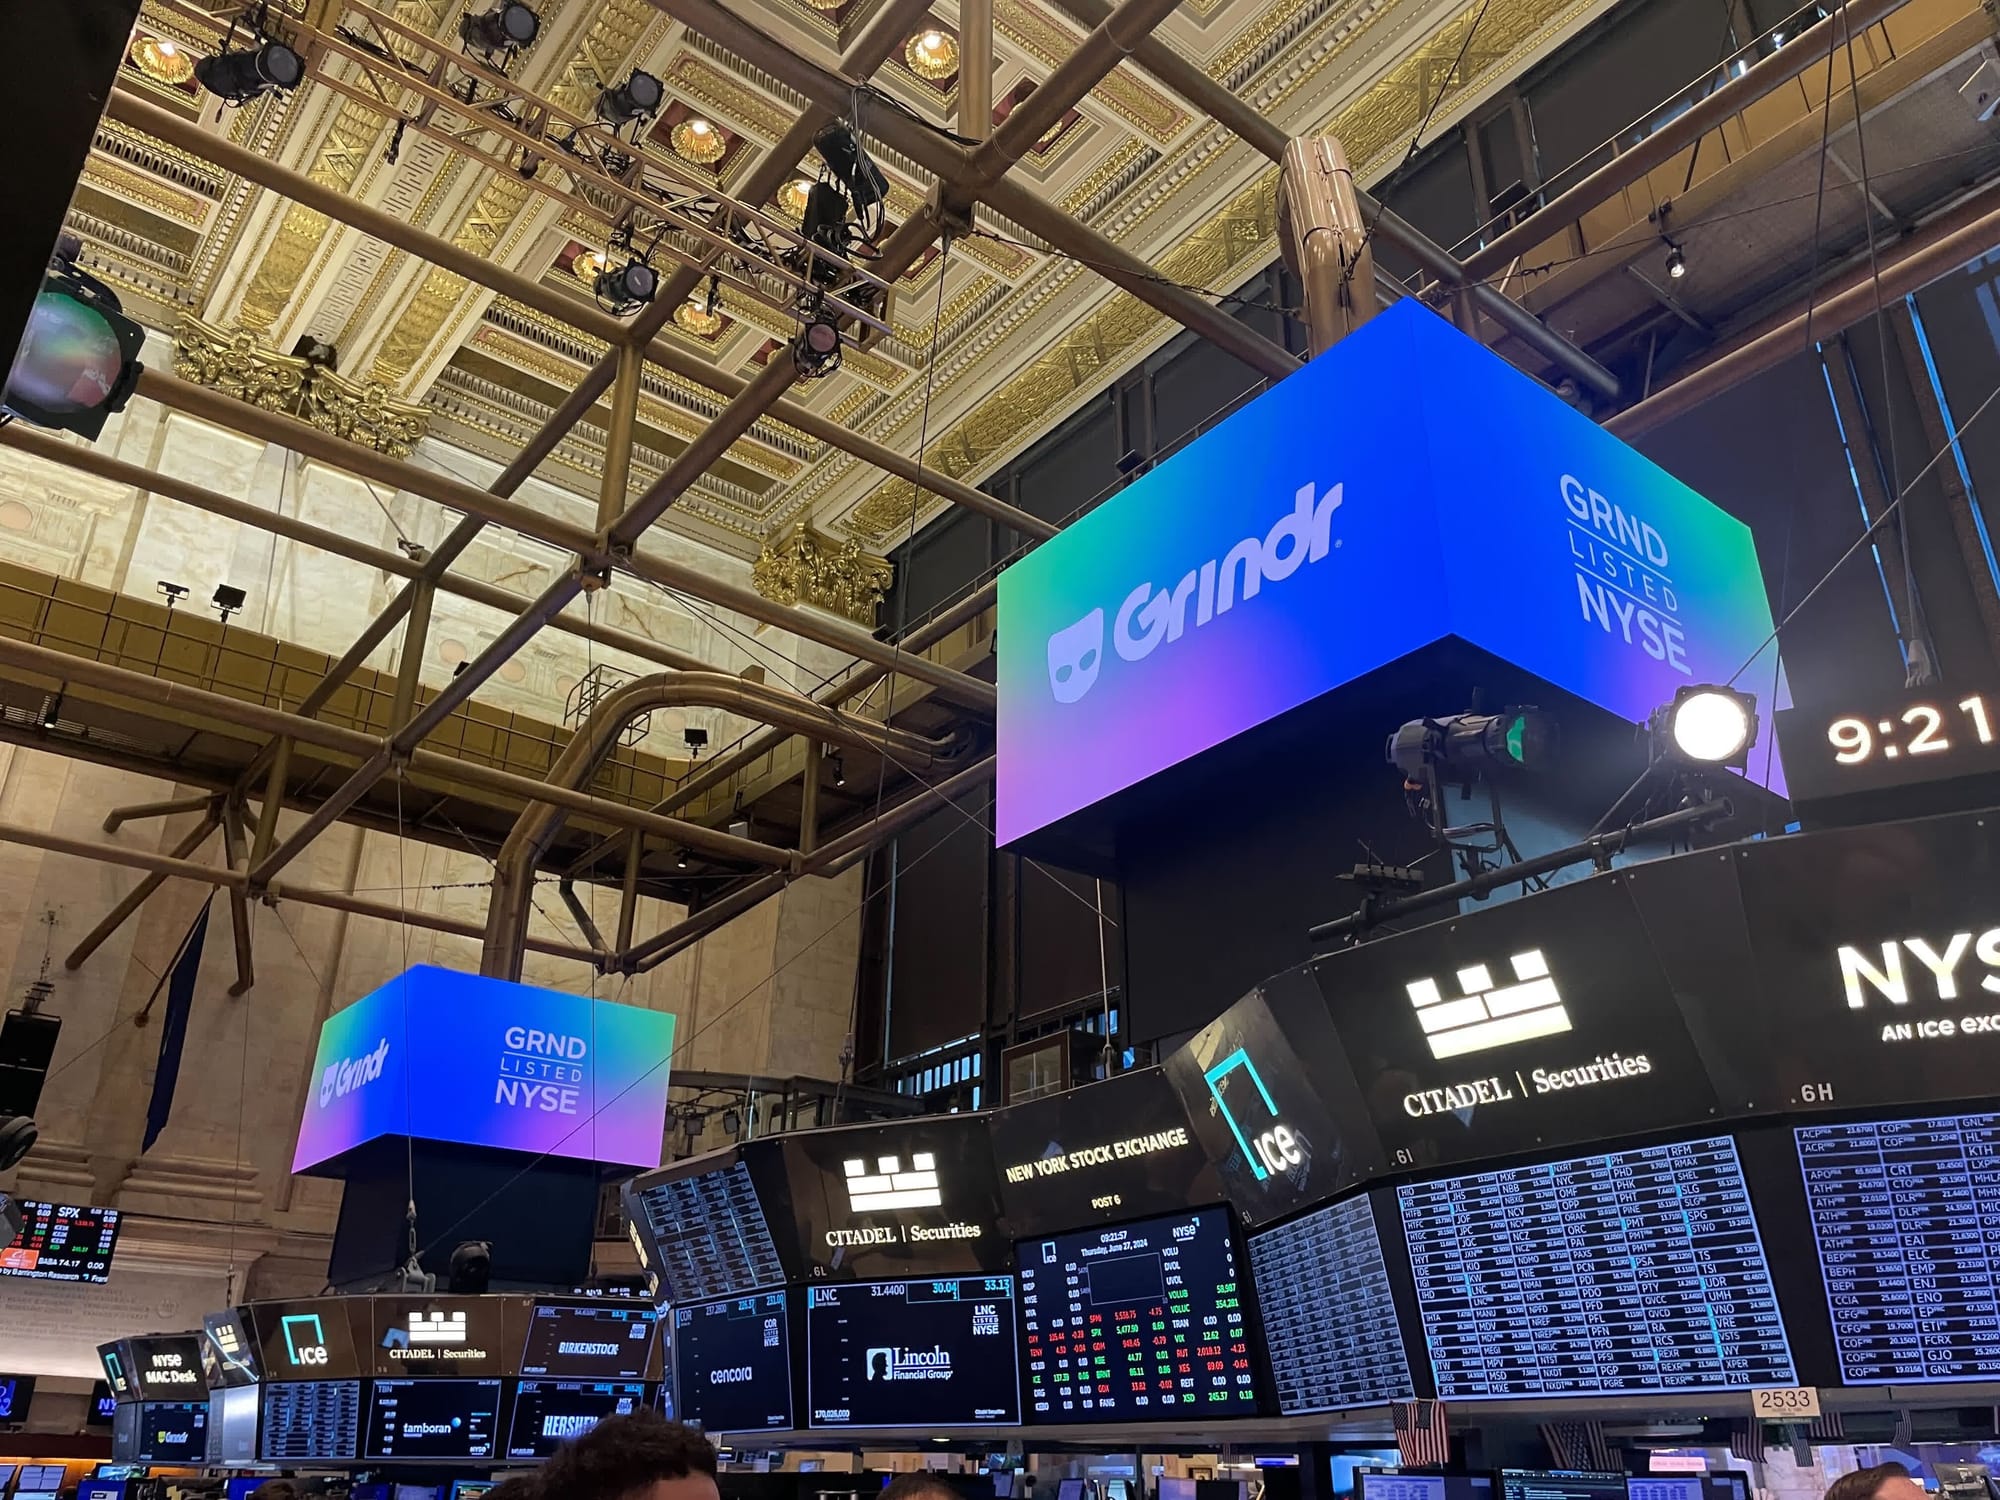
Dans son formulaire 8-K daté du 4 septembre, Grindr indique avoir réglé, le 2 septembre 2026, une action collective britannique concernant des pratiques de données antérieures à 2020. La procédure avait été engagée en avril 2024, puis signifiée à la société en avril 2025.
Le règlement prévoit deux paiements : treize millions de livres avant le 31 décembre 2026, puis treize millions avant le 31 mars 2027. Soit vingt-six millions au total. Il ne comporte, précise Grindr, ni constat ni reconnaissance de responsabilité. L’entreprise conteste les accusations, tout en reconnaissant la détresse et la perte de confiance exprimées par certains utilisateurs britanniques à propos de cette période.
Le document distingue aussi l’époque de l’ancien propriétaire Kunlun de celle de la direction actuelle. Grindr affirme avoir refondu son dispositif de confidentialité depuis 2020. Cette présentation est sa position officielle. Le règlement clôt le différend décrit ; il ne confirme pas une nouvelle cyberattaque, et son montant ne mesure pas un nombre de victimes d’une prétendue fuite.
Il n’existe, dans les éléments consultés, aucun lien établi entre cet accord et l’allégation des vingt-huit millions de comptes. L’actualité n’a pas besoin qu’on lui fabrique une synchronisation dramatique.
En Norvège, une autre affaire a déjà un verdict
Le 21 octobre 2025, l’autorité norvégienne de protection des données a annoncé que la cour d’appel de Borgarting maintenait l’amende de soixante-cinq millions de couronnes infligée à Grindr. Cette affaire porte sur la transmission de données à des partenaires publicitaires sans consentement valable. Elle remonte à une plainte de 2020 et à une sanction de décembre 2021.
Le point central dépasse la simple qualité d’un formulaire : l’utilisation d’une application comme Grindr peut elle-même révéler des informations sur la vie sexuelle ou l’orientation sexuelle. On peut donc transmettre une information particulièrement sensible sans écrire explicitement ce qu’elle révèle. Le contexte fait partie de la donnée.
Cette décision d’appel, telle que publiée par le régulateur, confirme un contentieux de partage publicitaire. Ce n’est pas un piratage. La distinction compte : une information peut sortir d’un cadre légitime à travers une chaîne commerciale aussi bien qu’à travers une intrusion. Les qualifications, les acteurs et les preuves ne sont pas les mêmes.
La proximité est le produit. L’intimité en est la condition.
Grindr repose sur une promesse très concrète : rendre des rencontres possibles. Cette fonction explique pourquoi le service peut traiter des informations dont l’exposition aurait des conséquences bien différentes de celle d’un panier d’achats. Une localisation et une appartenance supposée à une communauté peuvent suffire à transformer un service banal en risque personnel.
Dans sa politique de confidentialité actuelle, l’entreprise indique que les utilisateurs choisissent certaines informations de profil qu’ils rendent publiques, notamment des données de santé ou d’origine raciale ou ethnique. Elle précise qu’un profil public ne devrait pas contenir ce que l’on souhaite garder privé. La phrase est claire. Elle ne règle pourtant pas toute la question de l’agrégation, des destinataires et de la durée de conservation.
Partager une information dans un espace de rencontre n’équivaut pas, dans la vie ordinaire, à souhaiter son indexation partout. C’est même souvent l’inverse : on confie quelque chose parce qu’un contexte paraît permettre cette confidence. La technique sait déplacer l’information beaucoup plus vite que les attentes qui l’accompagnent.
Le problème n’est donc pas que des personnes aient utilisé une application de rencontres. Il concerne les conditions dans lesquelles une entreprise collecte, protège et fait circuler ce qui lui a été confié. Les utilisateurs n’ont pas à devenir les suspects de leur propre intimité.
La confiance se vend au présent, les litiges arrivent au passé
Dans une présentation de sa stratégie d’intelligence artificielle, publiée en septembre 2025 et mise à jour fin août 2026, Grindr se décrit comme une entreprise plaçant l’IA au centre de son développement. Elle met en avant une personnalisation renforcée et des fonctions facilitant la gestion des conversations. Ce projet n’établit aucune faute nouvelle. Il augmente l’importance des questions que tout service de cette nature doit pouvoir expliquer : quelles informations servent à quoi, et sous quel contrôle ?
L’entreprise peut donc promettre un futur plus fluide tout en réglant un contentieux ancien. C’est le calendrier ordinaire de l’économie numérique : la fonctionnalité arrive cette semaine, la dispute sur les données plusieurs années plus tard. Entre les deux, la confiance est supposée continuer à fonctionner sans interruption de service.
Un accord financier ne rembobine pas cette période. Il peut résoudre une procédure, répartir des coûts, éviter un jugement. Il ne constitue ni une preuve automatique de culpabilité ni un certificat universel de sécurité. Les mots du document doivent garder leur taille exacte.
Ne pas faire du fichier supposé une seconde exposition
Face à une revendication de vol, publier des lignes d’un fichier pour montrer qu’on l’a vu peut ajouter une diffusion à celle que l’on prétend dénoncer. Pour des informations sexuelles ou de santé, ce choix est particulièrement lourd. La qualité d’une enquête ne se mesure pas au nombre de vies privées qu’elle met en vitrine.
La question de l’éventuelle fuite reste ouverte. Celle des pratiques historiques dispose, elle, de documents, de dates et de décisions. C’est sur ce terrain que l’examen peut avancer. Vingt-huit millions serait un chiffre spectaculaire. Vingt-six millions de livres et une confiance contestée constituent déjà une histoire sérieuse.
Dans nos archives
Nos archives reviennent sur les revendications de vol, la circulation des métadonnées et l’exploitation des données publicitaires. Ces autres dossiers ne constituent pas des preuves de l’allégation actuelle.
Le 17 octobre, les boutiques de luxe de Paris sont tombées. Seize slides ont tenté de comprendre pourquoi. Tout était déjà dans un manifeste de 99% YOUTH du 20 juillet 2015.
DeepSeek a publié DeepInfer, le moteur qui sert ses modèles en production, sous licence Apache 2.0. Il tourne sur les puces SM100 de Nvidia et sur les Ascend 950 de Huawei, à égalité dans le même fichier.
Des propriétaires de téléviseurs connectés demandent à des agents de code de retirer publicités, pisteurs et applications imposées. TechCrunch a compté les projets, les gains, et les écrans briqués.
Le 20 octobre, Otter.ai a annoncé 320 millions de dollars venus du Customer Value Fund de General Catalyst. Pas d’actions vendues : un capital remboursé sur les clients que la publicité ramène. Démontage.
Un nombre annuel commence par une date de référence. Sans elle, deux calculs peuvent sembler se contredire alors qu’ils ne parlent pas de la même année. Le premier détail à lire n’est donc pas le verdict. C’est le calendrier.
Deux signes ne racontent pas deux vies. Une comparaison commence par les données disponibles, parce qu’un résultat ne peut pas être plus précis que ce qui le nourrit. Le jour, le lieu et l’heure ne jouent pas le même rôle dans chaque calcul.