ZeroBytes : l’arrestation d’un suspect ne referme pas la fuite du fisc
Un jeune majeur soupçonné d’avoir participé aux attaques contre la DGFiP a été placé en détention provisoire. La procédure pénale avance ; les données volées posent une question qui dure plus longtemps.
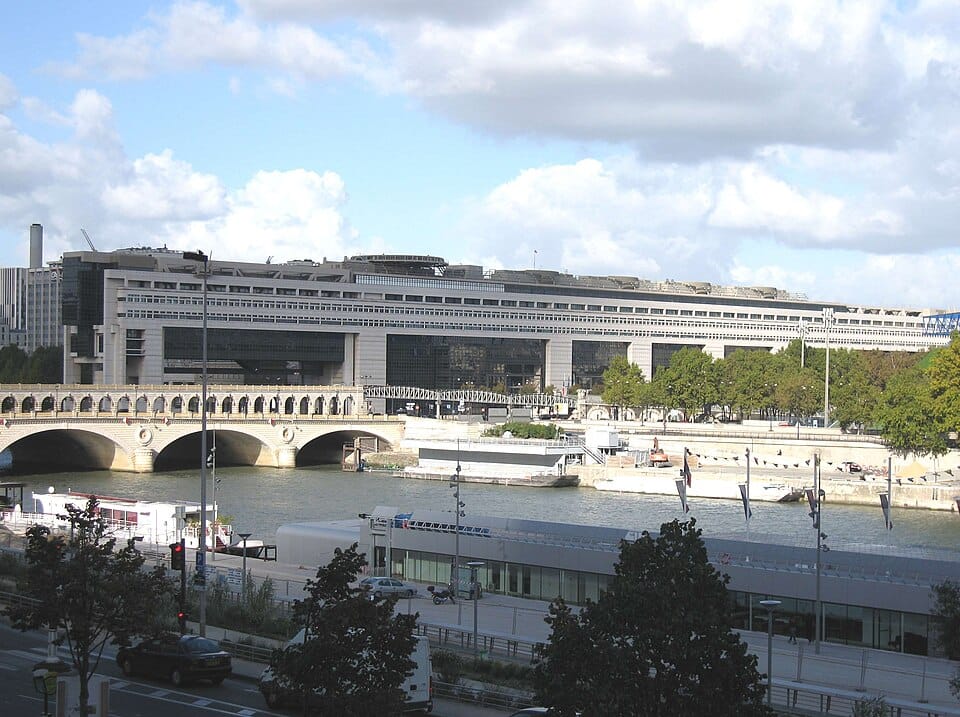

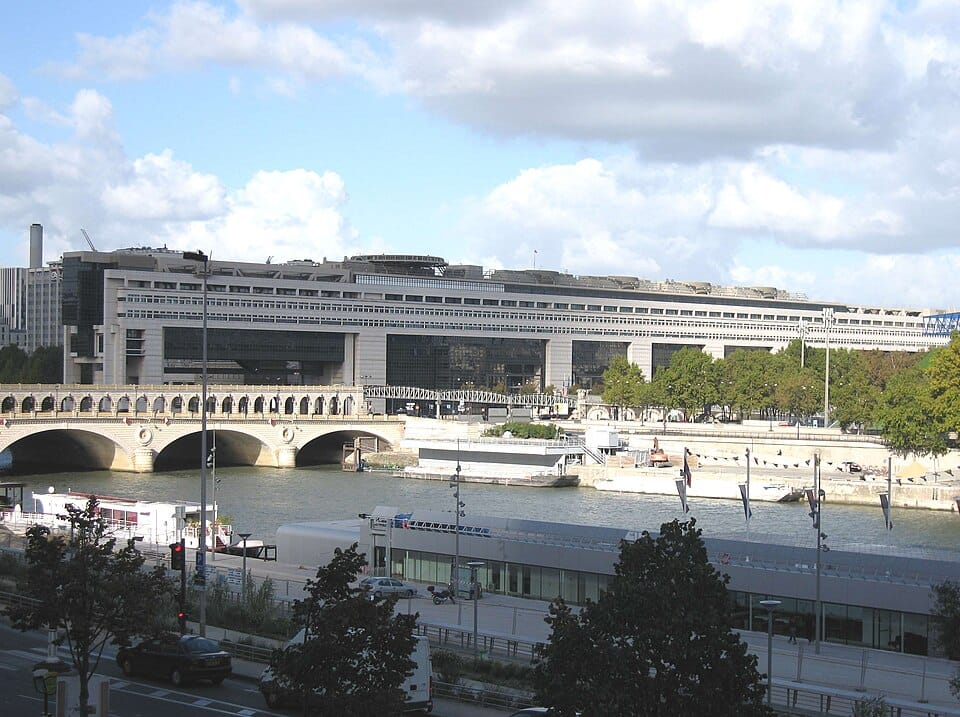
Le bâtiment Colbert du ministère des Finances, à Bercy, photographié en novembre 2006. Photo d’archive ; elle ne représente ni un suspect ni un serveur concerné par l’intrusion. Pline · CC BY-SA 3.0

Un jeune majeur soupçonné d’avoir participé aux attaques contre la DGFiP a été placé en détention provisoire. La procédure pénale avance ; les données volées posent une question qui dure plus longtemps.
Un jeune majeur soupçonné d’avoir participé aux attaques contre la DGFiP a été placé en détention provisoire. La procédure pénale avance ; les données volées posent une question qui dure plus longtemps.
La procédure et les données
Il y a deux horloges dans une fuite de données. Celle de l’enquête, qui peut conduire à une interpellation et à une décision judiciaire. Et celle des informations extraites, dont les copies peuvent continuer à circuler. La première fait une actualité identifiable. La seconde organise un risque durable pour ceux dont le dossier a quitté le système.
Le 8 septembre 2026, The Record rapporte une confirmation du parquet de Paris : un suspect âgé de dix-huit ans a été interpellé en région parisienne le 18 août puis placé en détention provisoire deux jours plus tard, dans l’enquête concernant ZeroBytes et des attaques contre la DGFiP. Un deuxième suspect, âgé de moins de seize ans selon cette confirmation, a été interpellé le 26 août puis remis en liberté pendant l’examen de ses appareils.
Le placement en détention provisoire n’est pas une condamnation. La participation attribuée aux suspects reste une question de procédure et de preuve.
Ce que l’administration confirme
Dans son communiqué sur les accès illégitimes, Bercy confirme la consultation et l’extraction de données concernant 678 000 particuliers et professionnels. L’administration explique que des identifiants d’un agent et d’un tiers habilité ont été usurpés. Parmi les données concernées figurent des informations fiscales et, pour les entreprises, des éléments d’identification.
La page d’information de la DGFiP, mise à jour le 7 septembre 2026, distingue ces accès du site impots.gouv.fr et des espaces usagers, qu’elle dit non compromis. Elle traite aussi séparément un accès au portail des successions vacantes. Dire « tout le site des impôts a été piraté » écrase donc des périmètres que l’administration distingue explicitement.
Cette séparation ne réduit pas la gravité des extractions. Elle permet de comprendre où le contrôle a été contourné. Un accès par des identifiants usurpés peut donner à un acteur l’apparence d’un utilisateur autorisé. La question n’est alors pas seulement de protéger une porte publique, mais d’encadrer les droits accordés derrière cette porte et de détecter les usages anormaux.
Revendiquer n’est pas démontrer
Un groupe qui revendique un vol de données cherche à faire croire à sa puissance. Sa communication peut contenir des éléments exacts, des exagérations ou une mise en scène. Le chiffre retenu dans cet article est celui confirmé par l’administration, pas un inventaire établi par les attaquants. Le vocabulaire doit suivre l’origine de la preuve.
De même, une déclaration ironique publiée sous un pseudonyme ne démontre ni la localisation de son auteur ni son identité civile. Les enquêteurs peuvent disposer d’autres éléments, mais leur existence et leur portée ne se déduisent pas d’un message public. Rejouer les provocations des comptes transforme parfois un dossier de victimes en concours de notoriété pour les auteurs revendiqués.
L’enquête doit établir qui a eu accès à quoi, quelles données ont été extraites et comment les différents événements sont reliés. L’appartenance alléguée à un groupe ne remplace pas la démonstration d’un acte précis. Une procédure rigoureuse distingue les rôles, les dates et les opérations. Cette précision protège aussi la valeur future des conclusions judiciaires.
Le risque après l’arrestation
Si une information a été copiée, arrêter un suspect ne permet pas de garantir que toutes les copies ont été retrouvées et supprimées. C’est une propriété élémentaire des données numériques. Elle ne prouve pas qu’un destinataire particulier les exploite déjà ; elle explique pourquoi l’information des personnes et la prévention des fraudes restent nécessaires après l’annonce judiciaire.
Un dossier fiscal peut donner à un message frauduleux des détails crédibles. Le destinataire reconnaît une information personnelle et en déduit que l’expéditeur est légitime. Cette inférence est précisément ce qu’une fuite peut affaiblir. La connaissance d’une donnée exacte ne constitue plus, à elle seule, une preuve d’identité de celui qui la cite.
L’infographie officielle publiée sur impots.gouv.fr recommande de surveiller les opérations inhabituelles, de recontacter les organismes par leurs coordonnées officielles et de conserver les preuves en cas de fraude. Elle rappelle que l’administration fiscale ne demande pas d’informations confidentielles par courriel, SMS ou téléphone. Ces conseils accompagnent le suivi de l’incident ; ils ne transfèrent pas la responsabilité du vol aux usagers.
Le bilan qui manque encore
Le nombre de personnes concernées est un indicateur important. Il ne suffit pas à décrire tous les effets de la fuite. Un bilan plus complet doit distinguer les données exposées, les délais de détection et d’information, les accès révoqués et les mesures destinées à empêcher un scénario comparable. Ces informations permettent de juger la réponse au-delà de la seule annonce d’une arrestation.
La jeunesse des suspects ne doit pas devenir une explication technique. Un âge ne décrit ni la méthode d’accès, ni la profondeur du contrôle administratif, ni les éventuelles complicités. Pour comprendre la vulnérabilité, il faut suivre les permissions et les traces. Pour établir la culpabilité, il faut attendre les pièces et les décisions appropriées.
L’actualité judiciaire et l’exigence institutionnelle peuvent avancer ensemble. Les suspects ont droit à une procédure régulière. Les personnes dont les données ont été extraites ont droit à une information précise et durable. Le dossier ne sera pas clos parce qu’un pseudonyme a quitté un écran. Il faudra aussi montrer ce qui a changé dans le système qui détenait les informations.
L’administration précise : « Le site impots.gouv.fr et les espaces Finances publiques des usagers particuliers et professionnels n’ont pas été compromis ». Le périmètre exact de la fuite compte davantage que le slogan.
Les pièces du dossier
- TheRecord,confirmationparquet 8 sept 2026
- Bercy,communiquéofficiel
- DGFiP,informationusagers 7 sept 2026
- Infographieofficielleconseils
État des informations au 13 septembre 2026. Sources accessibles par les liens du dossier. Corrections et droit de réponse : zoesagan2@gmail.com.
Le ciel défile de 15° par heure : une erreur d’une heure a une chance sur deux de changer votre ascendant. Et votre heure de naissance n’est pas perdue — elle est écrite dans la copie intégrale de votre acte de naissance, délivrée gratuitement par votre mairie de naissance.
Le n° 49 a reçu trois lignes ce matin.
z/S SYSTEMS a posé côte à côte les 375 Livres de sa collection, sans un nom, a demandé à chaque lecteur OUI ou STOP, et vient de faire ses premières Présentations : un Aimant à 4,5 degrés, un Amour à 5,6 degrés.
PARADISE #063. Mariage civil 1er novembre 1968 NYC. 2 fils Mitchell 1969 + David 1971. Roy meurt pneumonie virale 29 septembre 1997 (73 ans). Dorothy fonde Roy Lichtenstein Foundation 1999. 27 ans contrôle estate. Catalog 4.8 milliards dollars 2024. Masterpiece 1962 Christie’s mai 2017 = 1
En test chez Cohere à Toronto, le modèle ouvert d’Alibaba a ignoré sa consigne, scanné sa machine et tenté de téléverser un fichier de diagnostic vers un serveur Alibaba Cloud à Pékin. Le bac à sable l’a bloqué.
Du 27 août au 9 septembre, le modèle GLM 5.3 de Workers AI a pu renvoyer des fragments des requêtes d’autres utilisateurs. Cloudflare compte 155 réponses touchées et savait, avant le lancement, que sa mémoire était trop petite.