26 juin, 12 août, 13 août. Entre l’intrusion au fisc et l’aveu, il s’est passé 48 jours.
La DGFiP confirme un accès illégitime à son système d’information intervenu fin juin. L’attaquant a parlé le premier, le 12 août. Le ministère a confirmé le lendemain. La dépêche tient dans l’écart entre ces trois dates.

26 juin, 12 août, 13 août. Entre l’intrusion au fisc et l’aveu, il s’est passé 48 jours.
Fin juin, quelqu’un entre. Fin juin, l’accès est coupé lors d’un contrôle. Le 12 août, un inconnu publie ce qu’il dit avoir emporté. Le 13 août, l’État confirme. Trois des quatre dates sont officielles. C’est la quatrième qui manquait, et c’est elle qui aurait dû venir en premier.
Ce qui est confirmé par le ministère de l’Économie et des Finances, dans un communiqué publié le 13 août 2026 : le système d’information de la Direction générale des finances publiques a subi un « accès illégitime », intervenu fin juin 2026 après une usurpation d’identité. Cet accès a permis « la consultation et l’extraction de données concernant des particuliers et des professionnels ». Il avait été coupé dès la fin du mois de juin, lors d’un contrôle (AFP via France 24, Univers Simu, 13 août 2026).
Ce qui n’est pas confirmé, et qui doit rester séparé : le volume. Un acteur se présentant sous le pseudonyme ZeroBytes a revendiqué le 12 août, sur un forum spécialisé, 678 438 lignes de données extraites, en présentant cette collecte comme partielle. Le ministère, lui, ne donne aucun chiffre et indique que les investigations doivent encore déterminer « précisément les données et le nombre d’usagers concernés ». Le site spécialisé French Breaches recense de son côté 678 437 personnes, dont 392 867 particuliers. Une unité d’écart entre les deux décomptes, mentionnée ici parce qu’une divergence se signale, elle ne se tranche pas d’autorité.
La nature des données annoncées par l’attaquant, et elle seule est en cause à ce stade : identités, dates de naissance, adresses, situations familiales, revenus fiscaux de référence, taux de prélèvement à la source, nombre de personnes à charge. Aucun élément public ne permet de confirmer ni d’infirmer cette liste tant que la DGFiP n’a pas achevé ses investigations, menées avec le Service du haut fonctionnaire de défense et de sécurité et l’Agence nationale de la sécurité des systèmes d’information.
La suite annoncée par l’administration est précise et vérifiable dans le temps : notification de l’incident à la Commission nationale de l’informatique et des libertés, dépôt de plainte, information individuelle des usagers concernés précisant les données susceptibles d’avoir été consultées ou extraites. À la date de publication, aucun de ces trois actes n’a fait l’objet d’une confirmation publique distincte.
Reste l’écart, qui est le seul commentaire nécessaire. Du 26 juin, date d’intrusion avancée par l’attaquant, au 13 août, date de la confirmation officielle, il s’écoule 48 jours. De la coupure de l’accès fin juin, opérée par l’administration elle même donc connue d’elle, au 13 août, il s’en écoule environ 44. Le règlement général sur la protection des données prévoit une notification à l’autorité de contrôle dans les 72 heures après la prise de connaissance d’une violation, sauf à documenter le motif du retard. La DGFiP annonce qu’elle notifiera la CNIL. Elle l’annonce le 13 août.
Un point de méthode s’impose ici, et il joue en faveur de l’administration : couper un accès n’équivaut pas juridiquement à qualifier une violation de données. Il est possible que la DGFiP ait mis plusieurs semaines à établir qu’il y avait eu extraction, et non simple consultation. Cette hypothèse est plausible et nous n’avons aucun élément pour l’écarter. Elle appelle simplement une réponse datée, que le communiqué ne donne pas : à quelle date la violation a t elle été qualifiée en interne. C’est la seule question qui manque à la frise.
Antécédent, pour la mesure et sans lien établi à ce jour entre les deux affaires. En février 2026, Bercy avait révélé des accès illégitimes au fichier national des comptes bancaires FICOBA, après l’usurpation des identifiants d’un agent, portant potentiellement sur 1,2 million de comptes. Même mode d’entrée, une identité empruntée. Même administration. Six mois d’intervalle.
Il n’y a rien à conclure, et c’est le principe du filet. Il y a des dates, un écart, une notification annoncée et une question ouverte. Nous la reposerons quand la CNIL aura publié quoi que ce soit.
NOTE DE TRANSPARENCE · le communiqué officiel de Bercy du 13 août 2026 n’a pas pu être ouvert directement depuis notre outil de récupération, son contenu est repris ici via l’AFP et deux reprises indépendantes qui le citent, et jamais présenté comme une lecture de première main. Le chiffre de 678 438 lignes est une revendication d’attaquant, il n’est confirmé par aucune autorité et il est écrit comme tel dans chaque occurrence. La date du 26 juin est donnée par l’attaquant, l’administration parle seulement de « fin juin ». Le calcul de 48 jours repose donc sur une date non officielle et il est signalé comme tel sur le graphique. Nous n’avons trouvé aucune publication de la CNIL sur cet incident à l’heure de la mise en ligne.
Le dirigeant d’Anthropic redoute un scénario de cyberattaque massive à six ou douze mois. L’alerte s’appuie sur un incident documenté, mais son échéance reste une projection.
Le Nouvel Obs rapporte deux tentatives de rachat restées sans suite. Derrière le prix proposé pour Brut, un enjeu de distribution : atteindre les lecteurs qui ne commencent pas leur journée devant CNews.
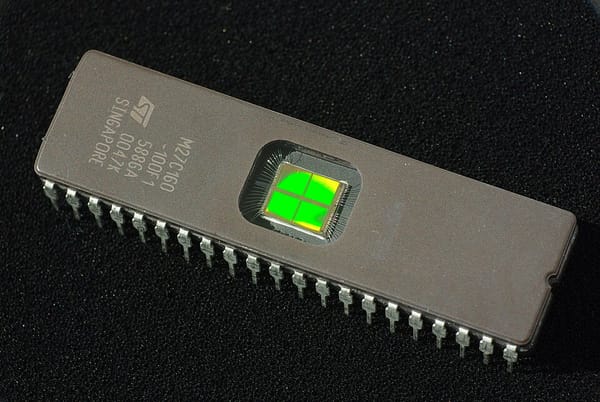
La Lettre rapporte la découverte d’un composant STMicroelectronics dans les débris d’un drone frappant Kyiv. La présence d’une puce ouvre une enquête sur la chaîne commerciale ; elle ne suffit pas à identifier l’auteur du contournement.
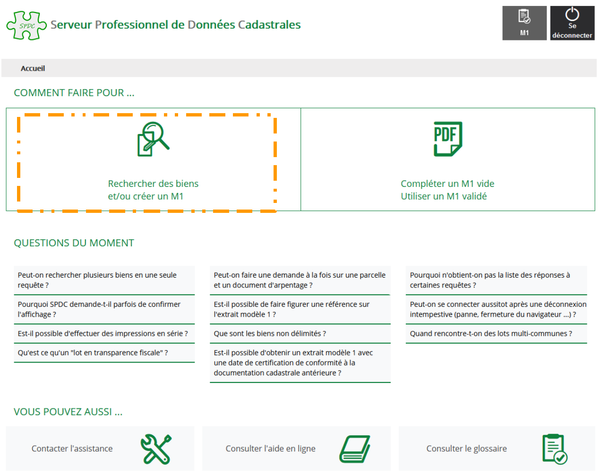
Des accès professionnels interrompus compliquent le travail documentaire. Le SPDC, la publication des actes et le versement des taxes sont des maillons distincts : leur état mérite une information précise.
Et si le moi était une organisation plutôt qu’un chef ? La Société de l’esprit propose de comprendre l’intelligence par des mécanismes multiples. Une hypothèse féconde, pas une preuve que la conscience n’existe pas.
Un biplan parti de Cuers s’est écrasé le 13 septembre à La Londe-les-Maures. Son pilote Patrick Féron et sa passagère sont morts. Les causes restent indéterminées.