Trois fois en un an, on est entré dans les fichiers de l’État avec les clés. La réponse annoncée est un séminaire
France Travail en janvier, le fichier des comptes bancaires en février, 678 000 dossiers fiscaux en août. Le même mode opératoire à chaque fois : des identifiants légitimes utilisés par quelqu’un qui n’en était pas le titulaire.
Trois fois en un an, on est entré dans les fichiers de l’État avec les clés. La réponse annoncée est un séminaire
France Travail en janvier. Le fichier des comptes bancaires en février. Six cent soixante dix huit mille dossiers fiscaux en août. À chaque fois, le même mode opératoire : des identifiants légitimes utilisés par quelqu’un qui n’était pas leur titulaire. Lundi, l’exécutif a annoncé une réunion.
Lundi 24 août 2026, à l’issue du Conseil des ministres, la porte parole du gouvernement Maud Bregeon a annoncé que Sébastien Lecornu réunirait ses ministres en séminaire de rentrée le 31 août. Ordre du jour : le budget, les conséquences des canicules, et la série d’attaques informatiques qui ont visé la France cet été. Un Conseil de défense sur ce dernier point se tiendra « d’ici à la mi septembre » (La Gazette France, dépêche AFP).
Selon la porte parole, Emmanuel Macron a demandé au gouvernement « d’établir l’ensemble des responsabilités » pour « y voir clair » et « continuer à agir », en insistant sur le fait que cette vigilance devait être « au cœur de l’ensemble des administrations ». La semaine précédente, Sébastien Lecornu avait demandé à l’Agence nationale de la sécurité des systèmes d’information de constituer une « nouvelle unité cyber », pour offrir une « réponse opérationnelle plus réactive ».
Une unité, un séminaire, un Conseil de défense, une mission de responsabilités. Quatre objets administratifs. Mettons les maintenant en face de ce qui s’est réellement passé, parce que la confrontation est instructive.
L’avocat Arnaud Franchini a établi la série dans une analyse juridique publiée après l’incident fiscal, et cette série est le vrai sujet. En janvier 2026, la CNIL sanctionne France Travail d’une amende de cinq millions d’euros pour défaut de sécurité de son système d’information, alors même que l’établissement était lui aussi victime de l’intrusion. En février, Bercy reconnaît un accès illégitime au fichier national des comptes bancaires, le FICOBA, portant sur un bilan provisoire d’environ 1,2 million de coordonnées bancaires, obtenu au moyen des identifiants usurpés d’un fonctionnaire disposant d’un accès interministériel. En août, la Direction générale des Finances publiques annonce l’extraction de données concernant 678 000 particuliers et professionnels, de nouveau par usurpation des identifiants d’un agent et d’un tiers habilité (Village de la Justice).
Trois incidents majeurs en un peu plus d’un an, sur trois systèmes publics parmi les plus sensibles du pays, et une caractéristique commune que l’auteur nomme précisément : l’exploitation frauduleuse de comptes ou d’identifiants disposant d’accès légitimes. Personne n’a percé de mur. Personne n’a cassé de chiffrement. On s’est présenté à la porte avec un badge valide, et la porte s’est ouverte, parce que c’est exactement ce que fait une porte quand on lui présente un badge valide.
C’est ici que le vocabulaire officiel commence à mentir sans le vouloir. On parle de cyberattaques, mot qui évoque le missile, l’assaut, l’extérieur. La réalité décrite est celle d’une défaillance d’identité : qui possède quel accès, pendant combien de temps, révocable comment, tracé par qui. Ce n’est pas un problème de rempart, c’est un problème de trousseau. Or on ne répare pas un trousseau avec un Conseil de défense. On le répare avec de la gestion d’habilitations, sujet dépourvu de tout héroïsme, qui ne produit ni photo ni communiqué, et dont l’absence produit exactement les trois incidents ci dessus.
La DGFiP a reconnu le vendredi 14 août des accès illégitimes survenus en juin et juillet, revendiqués les 12 et 13 août. Le calendrier mérite d’être posé à plat : deux mois entre l’intrusion et sa revendication publique par l’auteur, et c’est la revendication, non la détection interne, qui a déclenché l’annonce. Le 22 août, une publication revendiquait par ailleurs la diffusion de plus de trente et un mille lignes de données au format CSV associées à cloud.numerique.gouv.fr, plateforme présentée comme une infrastructure numérique de l’État.
Il reste la phrase qui devrait figurer en tête de tout communiqué gouvernemental sur le sujet, et qu’aucun n’emploie. Elle est de l’avocat cité plus haut.
C’est la différence de nature entre une fuite chez un commerçant en ligne et une fuite chez le percepteur. Face à une plateforme privée, on peut partir. Face à l’administration fiscale, il n’existe ni droit de refuser, ni droit d’aller voir ailleurs. La contrainte qui légitime la collecte est aussi ce qui rend l’exigence de sécurité non négociable. Un citoyen qui n’a pas eu le choix de donner ses données n’a pas non plus le choix d’en assumer la perte.
Le séminaire du 31 août portera d’abord sur le budget, dans un contexte que le chef de l’État a lui même décrit comme marqué par « les tensions sur les marchés obligataires ». La cybersécurité y sera un point parmi d’autres. Ce n’est pas un scandale, c’est un ordre du jour. Mais il faudra, un jour prochain, expliquer aux 678 000 personnes concernées pourquoi la réponse à trois usurpations d’identifiants successives est un point d’ordre du jour.
Les chiffres de 678 000 personnes et d’environ 200 000 comptes issus des fichiers cadastraux proviennent de l’administration elle même, relayée par la presse spécialisée et par l’analyse juridique citée. Plusieurs agrégateurs privés de fuites de données avancent des volumes nettement supérieurs, y compris un chiffre de plus de deux millions de propriétaires : nous n’avons pas pu recouper ces estimations auprès d’une source indépendante et ne les reprenons donc pas. La fuite revendiquée le 22 août concernant cloud.numerique.gouv.fr est à ce stade une revendication publiée sur un forum, non une reconnaissance officielle : nous la rapportons comme telle. Nous n’avons pas eu accès au texte intégral de la communication de la DGFiP du 14 août.
La Gazette France / AFP · Budget, cyberattaques, canicules, Lecornu réunira son gouvernement en séminaire le 31 août · 24 août 2026
Village de la Justice · Arnaud Franchini · Fuite de données à la DGFiP, ce que l’État devra prouver · août 2026
Tout sur mes finances · Cyberattaque des impôts, le point sur la fuite de données
FrenchBreaches · Cloud de l’État, données diffusées sur un forum · 22 août 2026
zoesagan.com · Depuis le 2 août, l’IA doit dire qu’elle est une IA · 23 août 2026
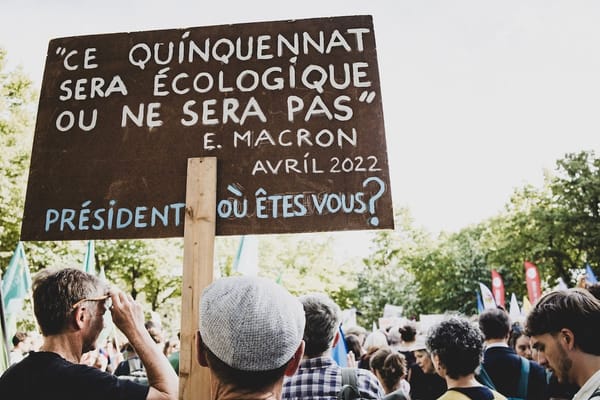
L’adresse est l’information. Une coalition que rien ne réunissait descend ce mardi soir devant Bercy pour demander des moyens d’adaptation au dérèglement climatique dans le budget 2027. Ils ont regardé où étaient les décisions.
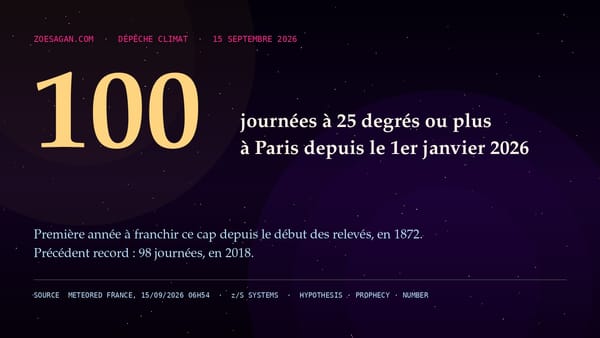
Le précédent record était de 98 journées, en 2018. Il a été égalé le 13 septembre, dépassé le 14, porté à 100 ce 15 septembre. La répartition mois par mois dit où le record s’est joué, et ce n’est pas en juillet.
La Boring Company lève 3 milliards en série D, menés par les Émirats. Sequoia suit, Andreessen Horowitz suit, Temasek suit. La valorisation a été multipliée par quatre depuis 2022. Le produit promis en 2013 n’existe toujours pas.
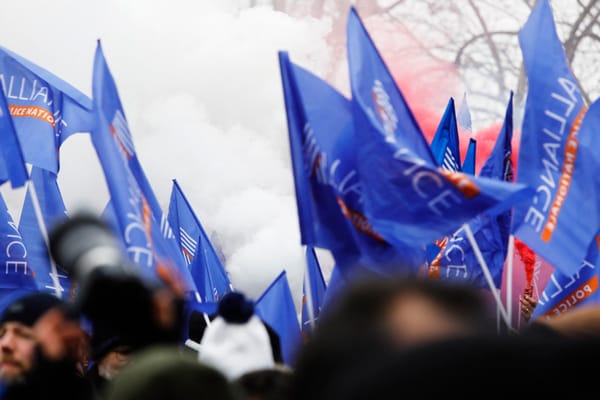
La police à 11h30 sur les Champs. Les universitaires à 12h30 place Jussieu. Les électriciens dans leurs centrales. Le climat à 19h30 devant Bercy. Huit heures d’écart entre le premier cortège et le dernier, et pas un mètre de trottoir en commun.
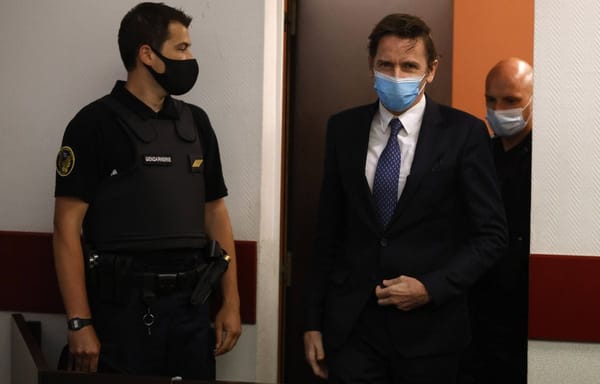
Le procès de Rémy Daillet et de 14 autres prévenus s'ouvre le 15 septembre à Paris, pour association de malfaiteurs terroriste et séquestration. Trois semaines d'audience. Nous avons compté ce que les titres de presse mettent en avant, et ce qu'ils laissent en sous titre.
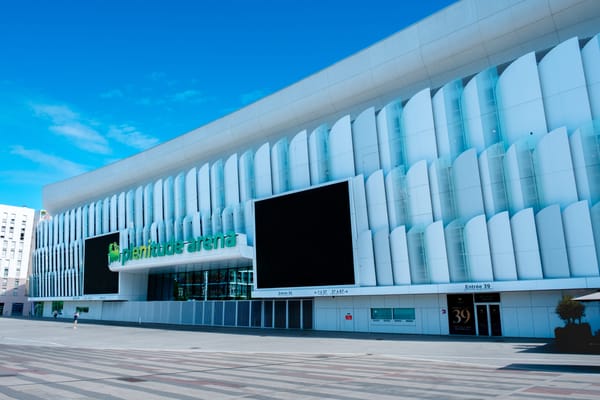
Neuf millions d'inscrits à la loterie, 480 000 billets, 35 000 personnes samedi soir. Le retour de Céline Dion est le plus gros événement live français de l'année. Il se joue dans une salle rebaptisée le 1er juillet par un fournisseur d'énergie, et que le rival de son producteur veut acheter.